Directive RED et EN 18031: ce qui s’applique jusqu’en décembre 2027, et après
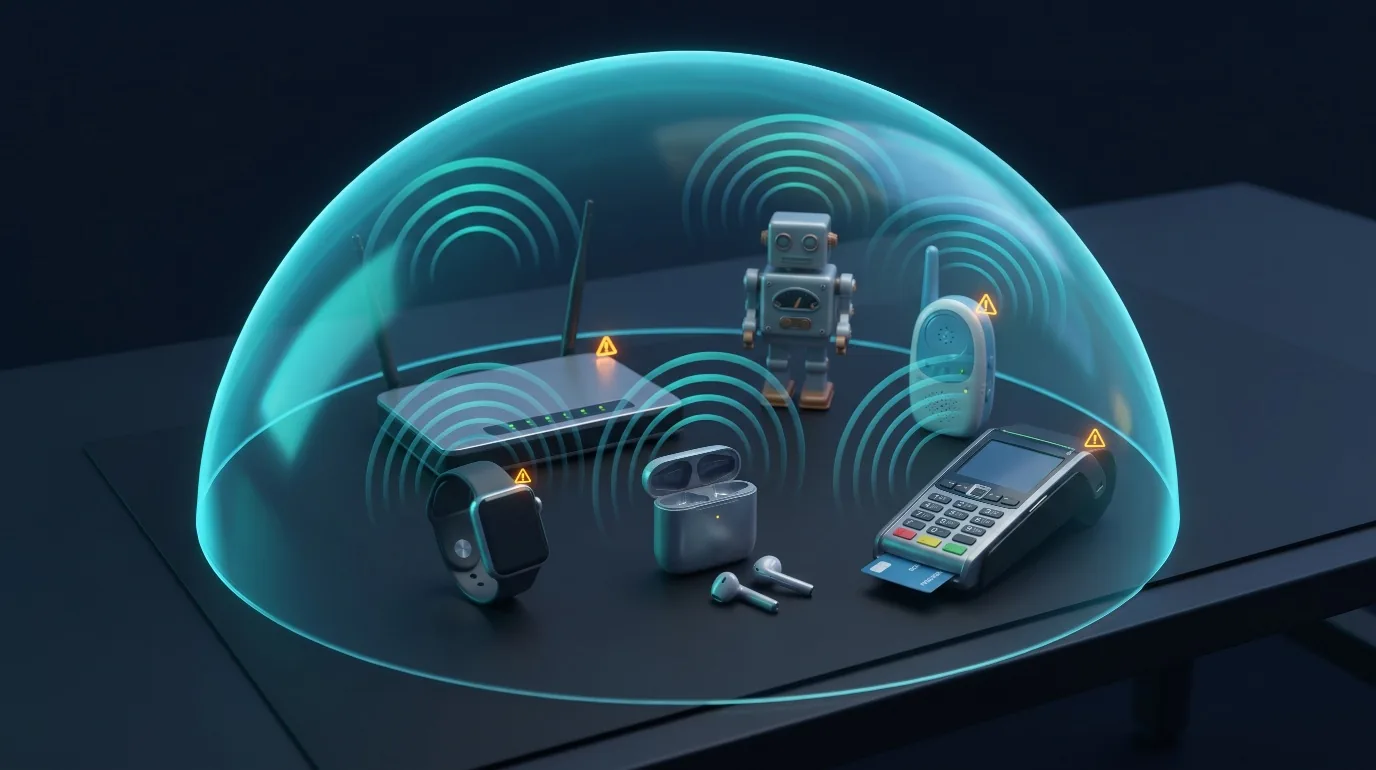
Beaucoup d’équipes produit préparent le Cyber Resilience Act pour 2027 en pensant avoir le temps. Elles oublient qu’une obligation de cybersécurité s’applique déjà, depuis le 1er août 2025, à presque tous les objets connectés sans fil vendus en Europe. Elle vient de la directive RED.
Les deux textes sont souvent confondus. Voici ce que chacun exige, comment ils s’articulent, et ce qu’un fabricant doit faire d’ici la bascule.
La directive RED et son volet cybersécurité
La directive 2014/53/UE, dite RED (Radio Equipment Directive), encadre la mise sur le marché des équipements radio: Wi-Fi, Bluetooth, cellulaire, LoRa, Zigbee. Elle conditionne le marquage CE.
Son article 3, paragraphe 3, prévoyait des exigences de cybersécurité restées longtemps inactives. Le règlement délégué (UE) 2022/30 les a activées. Après un report d’un an, elles s’appliquent depuis le 1er août 2025.
Trois exigences
| Article | Exigence | Équipements concernés |
|---|---|---|
| 3(3)(d) | Ne pas nuire au réseau ni en détourner les ressources | Équipements radio capables de communiquer sur Internet, directement ou non |
| 3(3)(e) | Protéger les données personnelles et la vie privée | Équipements traitant des données personnelles, de trafic ou de localisation, jouets, équipements de puériculture, objets portés sur soi |
| 3(3)(f) | Protéger contre la fraude | Équipements permettant des transferts d’argent ou de valeur |
Certains secteurs déjà couverts par leur propre réglementation en sont exclus, notamment les dispositifs médicaux, l’aviation civile et l’automobile.
En France, la surveillance du marché des équipements radio est assurée par l’ANFR.
EN 18031: la norme harmonisée
Pour démontrer la conformité, les fabricants s’appuient sur la série EN 18031, publiée par le CEN et le CENELEC en 2024:
- EN 18031-1 pour la protection du réseau
- EN 18031-2 pour la protection des données personnelles
- EN 18031-3 pour la protection contre la fraude
Ces normes passent en revue, mécanisme par mécanisme, ce qu’un produit doit mettre en place: contrôle d’accès, authentification, mise à jour sécurisée, stockage sécurisé, communications sécurisées, gestion des clés, résilience, journalisation, absence de vulnérabilités connues exploitables.
Elles ont été citées au Journal officiel de l’Union européenne en janvier 2025. Un produit qui les respecte bénéficie d’une présomption de conformité, ce qui permet au fabricant de procéder par auto-évaluation.
Les restrictions, souvent ignorées
La citation au Journal officiel s’accompagne de restrictions. Dans certains cas, appliquer la norme ne suffit pas à obtenir la présomption de conformité, et le recours à un organisme notifié redevient nécessaire:
- lorsque le produit permet à l’utilisateur de ne pas définir ou de ne pas utiliser de mot de passe
- pour les jouets et équipements de puériculture, lorsque le contrôle d’accès parental n’est pas garanti
- pour les équipements traitant des actifs financiers, sur les critères d’évaluation de la mise à jour sécurisée
Le premier cas concerne un grand nombre de produits grand public. Un objet qui fonctionne sans mot de passe, ou avec un mot de passe par défaut que l’utilisateur n’est pas obligé de changer, sort du périmètre de la présomption.
Le rapport avec le Cyber Resilience Act
C’est ici que la confusion est la plus fréquente.
Le Cyber Resilience Act reprend, dans son Annexe I, tout ce que couvrent les trois exigences de la RED, et y ajoute des obligations sur l’ensemble du cycle de vie. Pour éviter deux régimes superposés, la Commission européenne a adopté le règlement délégué (UE) 2026/339, publié le 29 avril 2026. Il abroge le règlement 2022/30 à compter du 11 décembre 2027, date d’application complète du CRA.
| Période | Régime applicable à un équipement radio connecté |
|---|---|
| Avant le 1er août 2025 | Pas d’exigence de cybersécurité au titre de la RED |
| Du 1er août 2025 au 10 décembre 2027 | Exigences RED 3(3)(d), (e), (f), avec EN 18031 |
| Depuis le 11 septembre 2026 | En plus: obligations de signalement du CRA |
| À partir du 11 décembre 2027 | Exigences complètes du CRA, le volet cybersécurité de la RED disparaît |
Trois conséquences pratiques.
Attendre le CRA n’est pas une option. Chaque unité mise sur le marché jusqu’au 10 décembre 2027 doit respecter les exigences de la RED.
Les obligations de signalement du CRA s’appliquent déjà aux équipements radio. La conformité RED n’en dispense pas. Le détail est dans notre article Cyber Resilience Act: ce qui s’applique depuis le 11 septembre 2026.
EN 18031 n’est pas une norme harmonisée au titre du CRA. Le travail réalisé se réutilise largement pour les exigences techniques, mais il ne donnera pas de présomption de conformité au CRA. De nouvelles normes sont en cours d’élaboration pour cela.
Ce que le CRA ajoute
Un produit conforme à EN 18031 a fait une bonne partie du chemin sur la sécurité du produit lui-même. Il lui manque ce que la RED ne demande pas:
- une nomenclature logicielle (SBOM)
- un processus de gestion des vulnérabilités et une politique de divulgation coordonnée
- une période de support annoncée, avec des mises à jour de sécurité pendant toute sa durée
- le signalement des vulnérabilités exploitées et des incidents graves
- une analyse de risque documentée couvrant tout le cycle de vie
Autrement dit, la RED regarde le produit le jour de sa mise sur le marché. Le CRA regarde aussi les années qui suivent.
Que faire maintenant
- Vérifier que vos produits actuels sont conformes à la RED. L’obligation a plus d’un an. Si l’analyse n’a pas été faite, c’est la priorité.
- Relire les restrictions. Si l’une d’elles s’applique, l’auto-évaluation ne suffit pas.
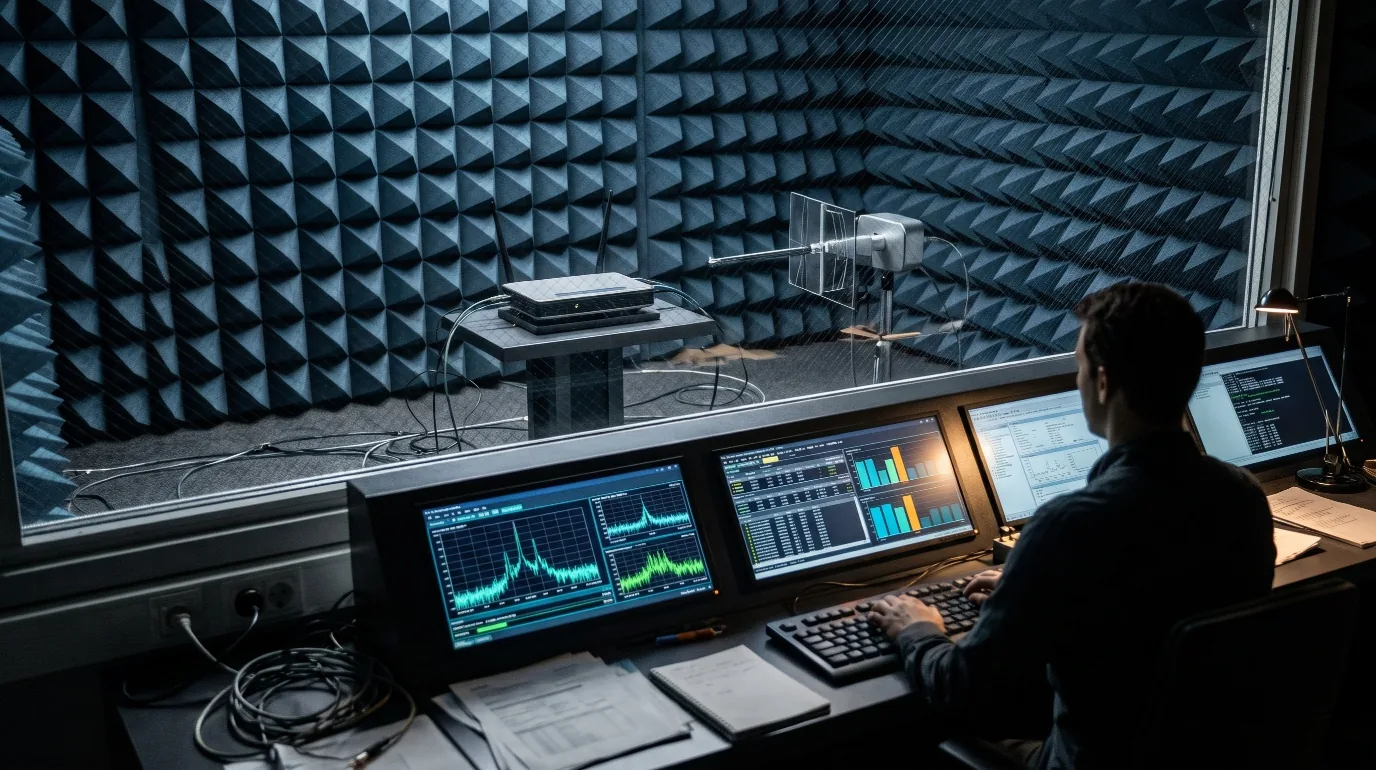
- Tester, pas seulement documenter. Les normes EN 18031 décrivent des mécanismes. Seul un test montre qu’ils fonctionnent sur le produit réel, interfaces de debug et mise à jour comprises.
- Construire dès maintenant le delta CRA: SBOM, gestion des vulnérabilités, période de support.
- Éviter de refaire deux fois le travail. Structurer le dossier technique RED de façon à pouvoir l’étendre au CRA.
Où la formation joue un rôle
Les exigences de la RED et du CRA sont rédigées en termes d’objectifs. Les traduire en choix de conception suppose de savoir ce qu’un attaquant fait concrètement d’une interface de debug ouverte, d’un secret dans un firmware ou d’une mise à jour non signée.
Le parcours CRA de DVID reprend les exigences de l’Annexe I une à une, avec une démonstration sur du vrai matériel pour chacune. Il est décrit dans nos programmes de formation. Pour les produits grand public, voir aussi notre article sur la norme ETSI EN 303 645.
Questions fréquentes
Mon produit a le marquage CE depuis 2023. Suis-je concerné?
Oui, pour chaque unité mise sur le marché depuis le 1er août 2025. La conformité s’apprécie à la mise sur le marché de chaque exemplaire, pas à la date de la première certification.
EN 18031 est-elle obligatoire?
Non. C’est le moyen le plus direct de démontrer la conformité. Un fabricant peut suivre une autre voie, en passant par un organisme notifié.
Faut-il refaire la conformité en décembre 2027?
Pour les unités mises sur le marché à partir de cette date, la conformité se démontrera au titre du CRA. Les mécanismes de sécurité déjà en place restent valables. Les obligations de cycle de vie s’y ajoutent.
Aller plus loin
Nous contacter: https://dvid.eu/fr#contact
Accéder à la plateforme: https://experience.dvid.eu
Suivre notre actualité: https://www.linkedin.com/company/dvid/
Sources
- Directive 2014/53/UE (RED): https://eur-lex.europa.eu/eli/dir/2014/53/oj
- Règlement délégué (UE) 2022/30: https://eur-lex.europa.eu/eli/reg_del/2022/30/oj
- Décision d’exécution (UE) 2025/138, citation des normes EN 18031 avec restrictions
- Règlement délégué (UE) 2026/339, abrogation du règlement 2022/30 au 11 décembre 2027
- Règlement (UE) 2024/2847 (Cyber Resilience Act): https://eur-lex.europa.eu/eli/reg/2024/2847/oj