Frigos à 50 °C: ce que l’attaque contre les régulateurs Danfoss dit vraiment de la sécurité des objets connectés
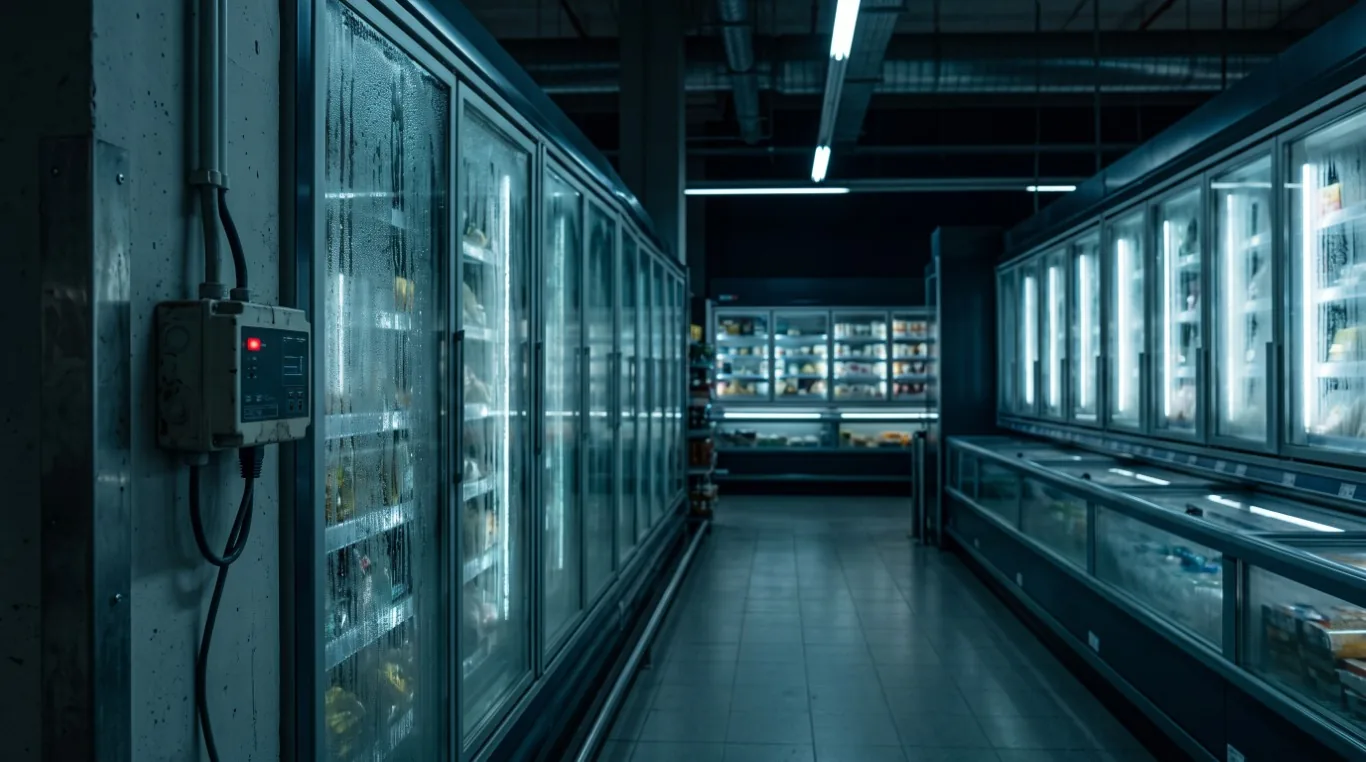
Dans la nuit du 11 au 12 octobre 2026, environ 400 supermarchés français selon plusieurs médias ont découvert au petit matin des meubles froids et des chambres froides en train de chauffer : la cyberattaque Danfoss
Les attaquants n’ont volé aucune donnée. Ils ont pris la main sur les systèmes de régulation frigorifique et provoqué la destruction de stocks entiers de produits frais.
Ce qui s’est passé
Les faits établis à ce stade:
- La cible: des gestionnaires de régulation frigorifique Danfoss, qui pilotent les meubles froids, les chambres froides et les centrales de nombreux magasins. Intermarché et Coopérative U ont confirmé être touchés, E.Leclerc est également cité. Le nombre exact de magasins par enseigne varie selon les sources.
- Le mode opératoire: selon BFMTV, les attaquants ont déclenché à distance la fonction de dégivrage, en continu, avec une consigne de 50 °C. Selon Points de Vente, certaines installations sont passées de -18 °C à +30 °C. Le parquet de Paris mentionne des pertes de marchandises et des départs de feu sur certains équipements. Le dégivrage est une fonction normale: l’équipement chauffe brièvement pour faire fondre le givre. Les attaquants n’ont donc pas eu besoin d’une faille dans la fonction de froid. Un accès administrateur suffisait pour utiliser une fonction légitime de façon malveillante.
- Les équipements visés: selon Danfoss, la majorité des unités touchées sont des produits d’ancienne génération sans mises à jour de sécurité: l’AK-SM800, déclaré en fin de vie en 2021, et l’AK-SC355, retiré du catalogue en 2016. Les AK-SM800A touchés, toujours maintenus, fonctionnaient avec un firmware non mis à jour. Danfoss parle d’un nombre limité de systèmes touchés.
- L’exposition: le CERT-FR indique avoir connaissance de nombreuses compromissions de ces équipements et rappelle qu’exposer une interface de gestion sur Internet est contraire aux bonnes pratiques. Le rédacteur en chef de LeMagIT dit avoir recensé près de 3 000 adresses IP françaises exposant une console Danfoss. De leur côté, les chercheurs de Claroty avaient identifié 2 765 contrôleurs AK-SM 800A visibles depuis Internet, tous pays confondus. Le directeur général de l’ANSSI a appelé à déconnecter d’urgence ces contrôleurs d’Internet, ou au minimum à appliquer un filtrage réseau très restrictif.
- Les suites: le parquet de Paris a ouvert une enquête confiée à l’Office anticybercriminalité (OFAC). Selon la fédération professionnelle Snefcca, les installateurs ont déconnecté les systèmes de supervision concernés et attendent une procédure validée par Danfoss pour les reconnecter.
Pourquoi c’était possible: trois couches de causes
L’attaque ne s’explique pas par une seule faille. Les éléments connus à ce stade décrivent trois couches qui se sont additionnées. Le rôle exact de la troisième dans cette attaque reste à confirmer.
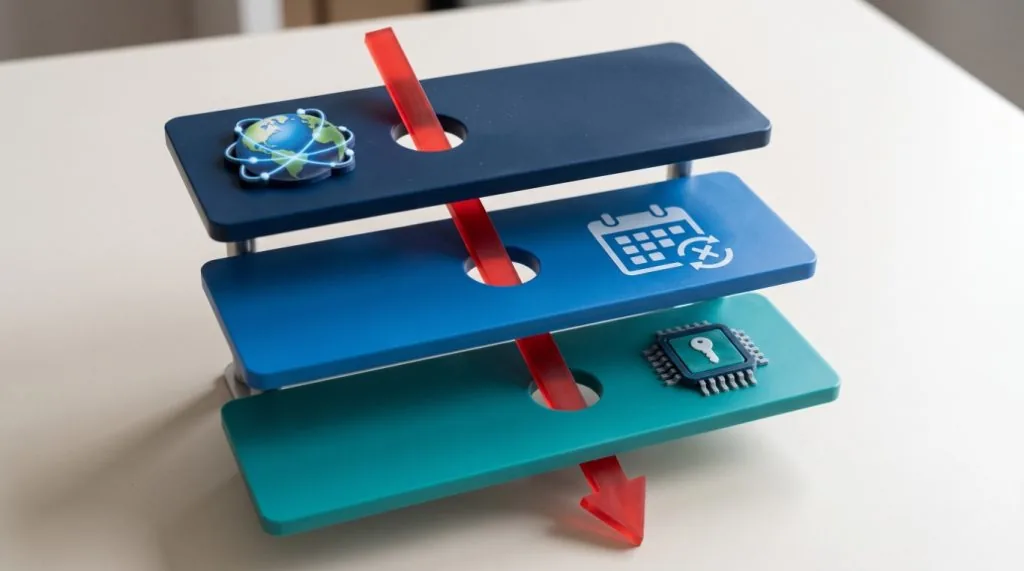
1. L’exposition: une console d’administration joignable depuis Internet
Une partie de la télémaintenance de ces équipements repose sur une plateforme hébergée par le constructeur, qui se connecte aux contrôleurs à partir de leur adresse IP, d’un identifiant et d’un mot de passe. Concrètement, cela suppose que le service d’authentification de l’équipement soit joignable depuis l’extérieur du magasin.
C’est le point central. Une interface d’administration exposée sur Internet est indexée rapidement par les moteurs de recherche spécialisés dans les objets connectés. Dès lors, sa sécurité repose entièrement sur la robustesse de son authentification. Sans VPN, sans filtrage d’adresses et sans segmentation, il n’existe plus aucune autre barrière.
2. Le cycle de vie: des produits en fin de vie et des correctifs non appliqués
Deux des modèles cités ne reçoivent plus de mises à jour, depuis cinq ans pour l’un et dix ans pour l’autre. Le troisième en reçoit, mais les équipements visés ne les avaient pas installées. Danfoss indique recommander depuis longtemps la mise à jour des systèmes maintenus et la migration des systèmes anciens.
Ce n’est pas un problème propre à un constructeur. Un régulateur frigorifique est installé pour dix ou quinze ans, souvent par un frigoriste, rarement suivi par l’équipe informatique du magasin. Il est rarement considéré comme un actif informatique. Il n’apparaît donc ni dans l’inventaire, ni dans le processus de gestion des correctifs, ni dans le plan de remplacement des équipements en fin de vie.
3. La conception: un secret caché et des fonctions sensibles pilotables à distance
Les chercheurs de la Team82 de Claroty ont découvert trois vulnérabilités sur l’AK-SM 800A. Danfoss les a corrigées en 2025, et Claroty a publié son analyse détaillée en août 2026:
- CVE-2025-41450: un contournement de l’authentification par un mot de passe caché, de type « code du jour », calculé uniquement à partir de la date. Elle affecte les versions antérieures à 4.2 (avis Danfoss de mars 2025).
- CVE-2025-41451: une injection de commandes dans la configuration des alertes e-mail, menant à une exécution de code à distance, après authentification. Elle affecte les versions antérieures à 4.3.1 (avis Danfoss d’août 2025).
- CVE-2025-41452: un contrôle externe de la configuration de l’interface web, menant à un déni de service, après authentification. Elle affecte les mêmes versions.
Danfoss recommande de passer au firmware R4.3.1 ou ultérieur, qui couvre les trois. Un AK-SM 800A resté sur une version plus ancienne cumule aussi les vulnérabilités publiées en 2023 (CVE-2023-25913 à 25915, versions antérieures à 3.3), qui pouvaient déjà mener à une compromission complète.
Le cas de CVE-2025-41450 est instructif. Un mot de passe dérivé de la date n’est pas un secret: l’algorithme est présent dans le firmware, et toute personne capable d’extraire et d’analyser ce firmware peut le reproduire. C’est un mécanisme de maintenance pensé pour faciliter le travail des techniciens, qui devient une porte d’entrée pour un attaquant. Ce schéma n’est pas isolé: dans la même série de travaux, Claroty a relevé des identifiants codés en dur, partagés entre tous les appareils, chez un fabricant de contrôleurs CVC.
L’attaque soulève aussi une question de conception qui dépasse ce cas précis. Sur tout équipement pilotable à distance, une fonction capable de détruire le contenu d’une installation devrait être bornée par une limite que l’interface réseau ne peut pas modifier: durée maximale, température maximale, ou coupure indépendante. Nous ignorons quelles limites existaient sur les modèles concernés. La question vaut pour l’ensemble des constructeurs d’équipements connectés.
Ce que nous ne savons pas encore
Par rigueur, il faut séparer les faits des hypothèses:
- Le vecteur exact n’est pas confirmé. CVE-2025-41450 ne concerne que les AK-SM 8xxA en version antérieure à 4.2. Les modèles plus anciens (AK-SM800, AK-SC355), majoritaires parmi les unités touchées selon Danfoss, ont nécessairement été compromis autrement: identifiants par défaut, mots de passe faibles ou vulnérabilités jamais corrigées faute de support. L’ANSSI indique avoir identifié une vulnérabilité dans un logiciel de l’éditeur et l’avoir contacté, sans plus de précision publique. À ce jour, rien ne permet de trancher.
- Attention à une confusion qui circule. Plusieurs médias ont relayé un avis Danfoss du 18 septembre 2026 décrivant une faille d’accès en lecture et en écriture et d’exécution de programmes. Selon la page officielle des avis de sécurité Danfoss, l’avis publié à cette date concerne des interfaces de débogage dans des logiciels de variateurs iC7, et non les régulateurs frigorifiques. Rien ne le relie à cette attaque à ce stade.
- L’absence de détection pendant la nuit n’est pas expliquée. Claroty avait démontré qu’un contrôleur compromis pouvait couper le froid tout en affichant de fausses températures. Rien n’indique que ce mécanisme a été utilisé ici.
- L’auteur et le mobile sont inconnus. Aucune revendication n’a été rendue publique.
Toute affirmation plus précise sur ces quatre points serait, à ce stade, de la spéculation.
Ce que cela change pour chaque acteur
Pour les exploitants (magasins, enseignes)
Le froid n’est qu’un exemple. Un magasin moderne héberge des dizaines d’équipements connectés qui ne sont pas gérés par l’équipe informatique: gestion technique du bâtiment, chauffage et climatisation, éclairage, étiquettes électroniques de gondole, caméras, contrôle d’accès, balances connectées, compteurs d’énergie, bornes de recharge. Chacun est installé et maintenu par un prestataire différent, souvent avec son propre accès distant. Les trois causes décrites plus haut s’appliquent à tous: exposition, cycle de vie, conception.
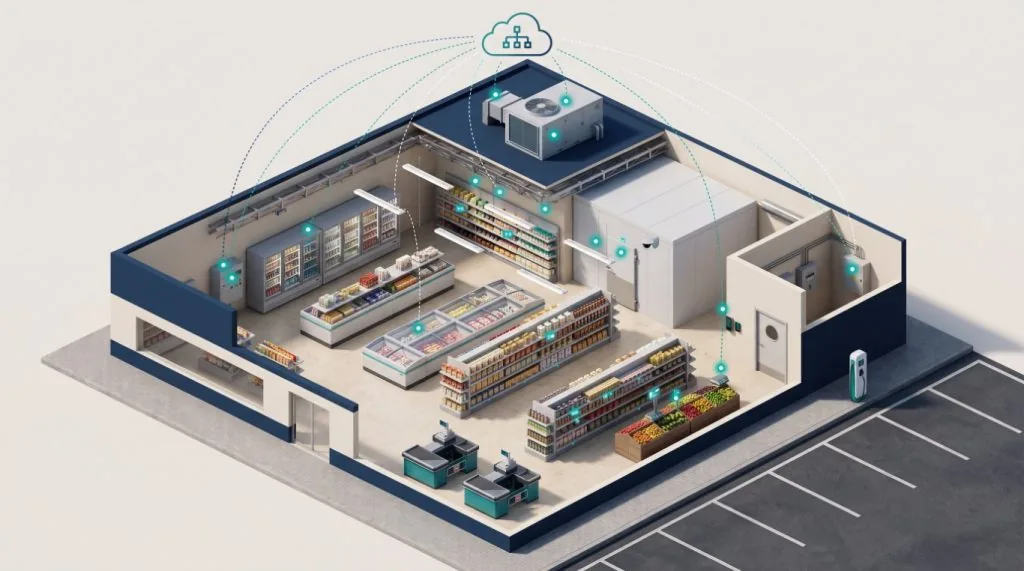
La première étape est donc de savoir ce qui est connecté. Ces équipements doivent figurer dans l’inventaire, suivre le processus de gestion des correctifs et avoir une date de fin de vie planifiée. Aucune interface d’administration ne doit être joignable directement depuis Internet. Si un accès distant est nécessaire, il passe par un VPN ou une passerelle d’accès dédiée, avec un filtrage strict. C’est la recommandation immédiate de l’ANSSI pour les équipements Danfoss, et elle vaut pour tous les autres. Enfin, ces équipements doivent être isolés dans des segments réseau dédiés, pour qu’une compromission ne se propage ni entre eux, ni vers le système d’information du magasin.
La détection compte autant que la prévention. Une surveillance de température indépendante du contrôleur, qui alerte par son propre canal, aurait permis de réagir bien plus tôt au lieu de découvrir les dégâts à l’ouverture. Si un équipement est compromis, ses propres alarmes ne sont plus une source fiable. Le même principe s’applique à toute fonction critique: la surveiller par un moyen que l’attaquant ne contrôle pas.
Trois vérifications à faire dès maintenant
- Rechercher vos propres plages d’adresses IP publiques sur un moteur de recherche d’objets connectés (Shodan, Censys ou équivalent) et vérifier qu’aucune console technique n’y apparaît, quel que soit l’équipement.
- Demander à chaque prestataire technique (frigoriste, chauffagiste, sécurité, énergie) la liste des accès distants ouverts sur vos sites, avec le modèle et la version de firmware de chaque équipement.
- Vérifier que les alarmes des fonctions critiques passent par un canal indépendant de l’équipement qu’elles surveillent.
L’audit: mesurer plutôt que supposer
Ces vérifications donnent une première image. Elles reposent toutefois sur des déclarations de prestataires et sur ce que l’on pense avoir installé. Un audit permet de constater l’état réel, à plusieurs niveaux:
- Audit d’exposition externe: identifier, depuis Internet et sans interaction intrusive, tout ce qui est visible de vos sites. C’est la vue qu’ont les attaquants qui ont mené cette campagne.
- Cartographie et revue de la segmentation interne: découvrir les équipements réellement présents sur le réseau, y compris ceux absents de l’inventaire, et vérifier qu’ils sont isolés comme prévu.
- Revue des accès distants des prestataires: qui peut se connecter, par quel chemin, avec quels identifiants, et qui en garde la trace.
- Test d’intrusion ciblé: sur un échantillon d’équipements critiques, vérifier en conditions réelles si un attaquant peut prendre la main et ce qu’il peut faire ensuite.
Un audit n’est qu’une photographie à un instant donné. Sa valeur dépend entièrement du plan d’action qui suit. Mais pour un parc d’équipements connectés hérité de quinze ans d’installations successives, c’est souvent le seul moyen de savoir par où commencer.
Pour les intégrateurs et mainteneurs (frigoristes)
L’accès à distance simplifie la maintenance, mais il a un coût. Un équipement installé avec une console exposée et des identifiants partagés entre clients crée un risque qui touche tout le parc à la fois. Le contrat de maintenance doit préciser qui est responsable des mises à jour de sécurité et qui décide du remplacement des équipements en fin de support.
Pour les constructeurs
La télémaintenance est une demande légitime du marché. Elle n’impose pas d’exposer l’équipement sur Internet. Des architectures éprouvées existent: l’équipement établit lui-même une connexion sortante vers un service de relais, avec authentification mutuelle par certificat, sans aucun port entrant ouvert sur le site.
Trois autres principes ressortent de cette affaire. Pas de secret embarqué dans le firmware, car il finira par être extrait. Des limites non modifiables à distance sur les fonctions capables de causer des dommages physiques. Et une gestion active du parc en fin de vie: avis de fin de support clairs, communication directe auprès des clients dont les équipements sont encore en service, et proposition de solutions de remplacement ou d’isolement.
Enfin, un test d’intrusion du produit avant sa mise sur le marché, puis à chaque évolution majeure, permet de trouver ce type de faille avant les chercheurs ou les attaquants. Dans le cas présent, les vulnérabilités ont été trouvées par une équipe de recherche externe, sur un produit déjà largement déployé.
Le cadre réglementaire va dans ce sens. Le Cyber Resilience Act européen impose une configuration sûre par défaut, l’absence de vulnérabilités exploitables connues à la mise sur le marché, et une gestion des vulnérabilités pendant toute la période de support. Ses obligations de signalement des vulnérabilités activement exploitées s’appliquent depuis le 11 septembre 2026, y compris, selon le texte, pour les produits mis sur le marché avant décembre 2027. L’essentiel des autres exigences s’applique à partir du 11 décembre 2027. Côté industriel, la norme IEC 62443-4-2 traite précisément ces sujets au niveau du composant, notamment avec les exigences CR 1.1 (identification et authentification des utilisateurs humains) et CR 1.5 (gestion des authentifiants).
Où la formation joue un rôle, et où elle n’en joue pas
Soyons clairs: aucune formation n’aurait corrigé un parc de régulateurs installés il y a dix ans et jamais mis à jour. Ce problème relève de la gouvernance et de l’exploitation. Il se traite par l’inventaire, la segmentation réseau, la surveillance et le remplacement des équipements en fin de vie.
Côté exploitation, une sensibilisation des équipes techniques et des mainteneurs aide à faire reconnaître ces équipements comme des systèmes informatiques. Elle ne remplace pas les mesures ci-dessus.
En revanche, plusieurs causes de cette attaque se jouent à la conception, et c’est là que la formation des équipes produit a un effet direct.
Les trainings DVID les plus directement liés à ce cas:
| Training | Ce qu’il apporte face à ce cas |
|---|---|
| Analyse de firmware simple | Comprendre comment un attaquant extrait et analyse un firmware, et pourquoi un algorithme de mot de passe caché ne résiste pas à cette analyse. C’est typiquement ce type d’analyse qui permet de mettre au jour une vulnérabilité comme CVE-2025-41450. |
| Interfaces de débogage JTAG/SWD | Comprendre pourquoi des ports de débogage laissés accessibles permettent de récupérer le firmware et les secrets qu’il contient, et comment les verrouiller. |
| Parcours IEC 62443-4-2 | Traduire les exigences d’authentification et de gestion des authentifiants (CR 1.1, CR 1.5) en choix de conception concrets sur un composant. |
| Parcours CRA | Préparer la conformité aux exigences essentielles du règlement, de la configuration sûre par défaut à la gestion des vulnérabilités après la mise sur le marché. |
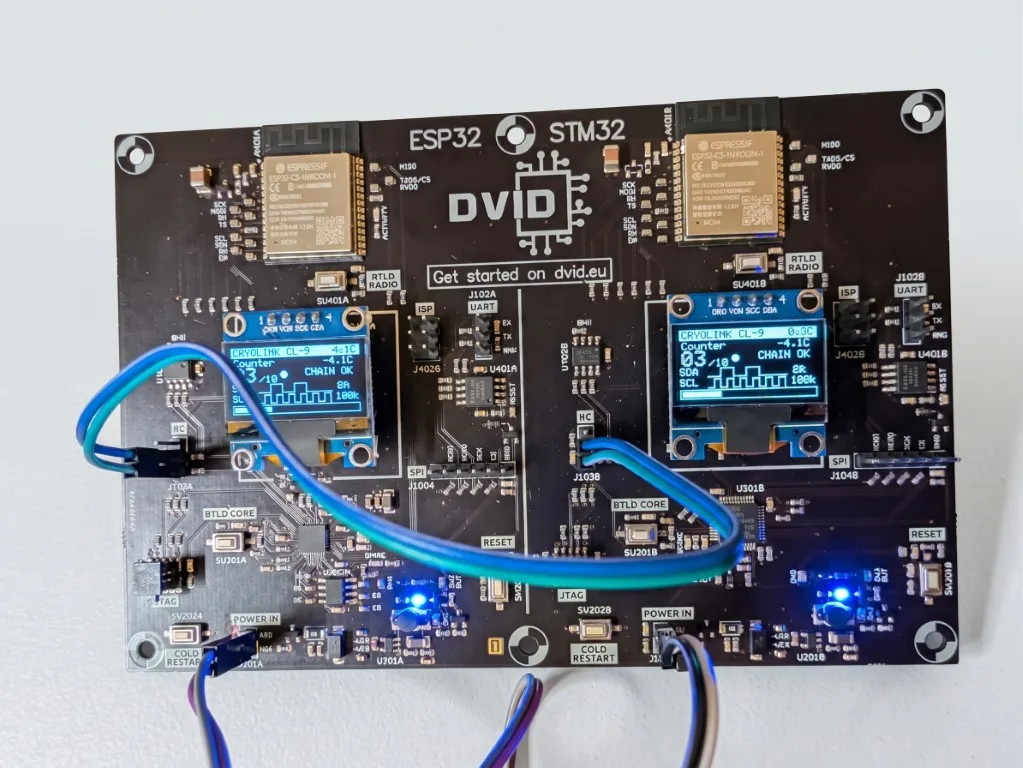
Ces trainings se pratiquent sur du matériel réel: une carte électronique dédiée, sur laquelle les participants appliquent eux-mêmes ces techniques, en présentiel ou en environnement virtualisé. L’objectif n’est pas de faire peur. Il s’agit de rendre visible, dès la conception, ce qu’un attaquant verra de toute façon après la mise sur le marché.
Conclusion
Cette attaque n’a rien de sophistiqué. Les éléments publics pointent vers des consoles exposées sur Internet, des équipements en fin de vie et des correctifs non installés, sur une gamme de produits dont les vulnérabilités d’authentification étaient publiées et corrigées. Le vecteur exact reste à établir, mais chacun de ces éléments était connu et documenté avant le 11 octobre.
Ce qui est inédit, c’est la conséquence: une attaque informatique qui détruit physiquement des stocks alimentaires à l’échelle nationale, en une nuit. Elle rappelle que les objets connectés industriels ne sont pas des équipements techniques à part. Ce sont des systèmes informatiques, et ils doivent être conçus, déployés, surveillés et maintenus comme tels.
Sources
- IT-Connect, Super U, Intermarché: des pirates font chauffer les congélateurs à 50 °C, 12 octobre 2026: https://www.it-connect.fr/cyberattaque-supermarches-froid-danfoss/
- LeMagIT, Cyberattaque Danfoss: quand la distribution alimentaire découvre l’hygiène numérique, 12 octobre 2026: https://www.lemagit.fr/actualites/366652072/Cyberattaque-Danfoss-quand-la-distribution-alimentaire-decouvre-lhygiene-numerique
- Points de Vente, Cyberattaque sur les systèmes frigorifiques de plusieurs enseignes, 12 octobre 2026: https://pointsdevente.fr/fil-info/2026-10-12-cyberattaque-sur-les-systemes-frigorifiques-de-plusieurs-enseignes/
- BFMTV, 12 octobre 2026: https://www.bfmtv.com/economie/consommation/la-temperature-est-montee-jusqu-a-50-degres-une-cyberattaque-contre-les-systemes-frigorifiques-provoque-la-destruction-de-produits-frais-dans-des-centaines-d-intermarche-et-de-super-u_AN-202610120327.html
- Claroty Team82, Freeze the controller, defrost the food: https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
- NVD, CVE-2025-41452: https://nvd.nist.gov/vuln/detail/CVE-2025-41452
- Refindustry, Danfoss, Copeland et Trane corrigent des failles de sécurité des contrôleurs: https://refindustry.com/fr/news/danfoss-copeland-et-trane-corrigent-des-failles-de-securite-des-controleurs/
- Danfoss, page des avis de sécurité (CVE-2025-41450, CVE-2025-41451, CVE-2025-41452, CVE-2023-25913 à 25915): https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/
- Cooling Post, Danfoss moves to mitigate cyberattack, 12 octobre 2026: https://www.coolingpost.com/world-news/danfoss-moves-to-mitigate-cyberattack/
- Batiactu, communiqué du Snefcca et réaction de Danfoss, 12 octobre 2026: https://www.batiactu.com/edito/cyber-attaque-massive-touche-equipements-frigorifiques-75590.php
- Sud Radio (dépêche AFP), enquête du parquet de Paris et déclaration de l’ANSSI: https://www.sudradio.fr/societe/des-supermarches-francais-touches-par-une-cyberattaque-inedite-de-leurs-installations-frigorifiques
- Techniques de l’ingénieur, 12 octobre 2026: https://www.techniques-ingenieur.fr/actualite/articles/une-cyberattaque-contre-les-systemes-frigorifiques-paralyse-des-centaines-de-supermarches-francais-164724/amp/