Pentest IoT ou pentest embarqué: quelles différences?
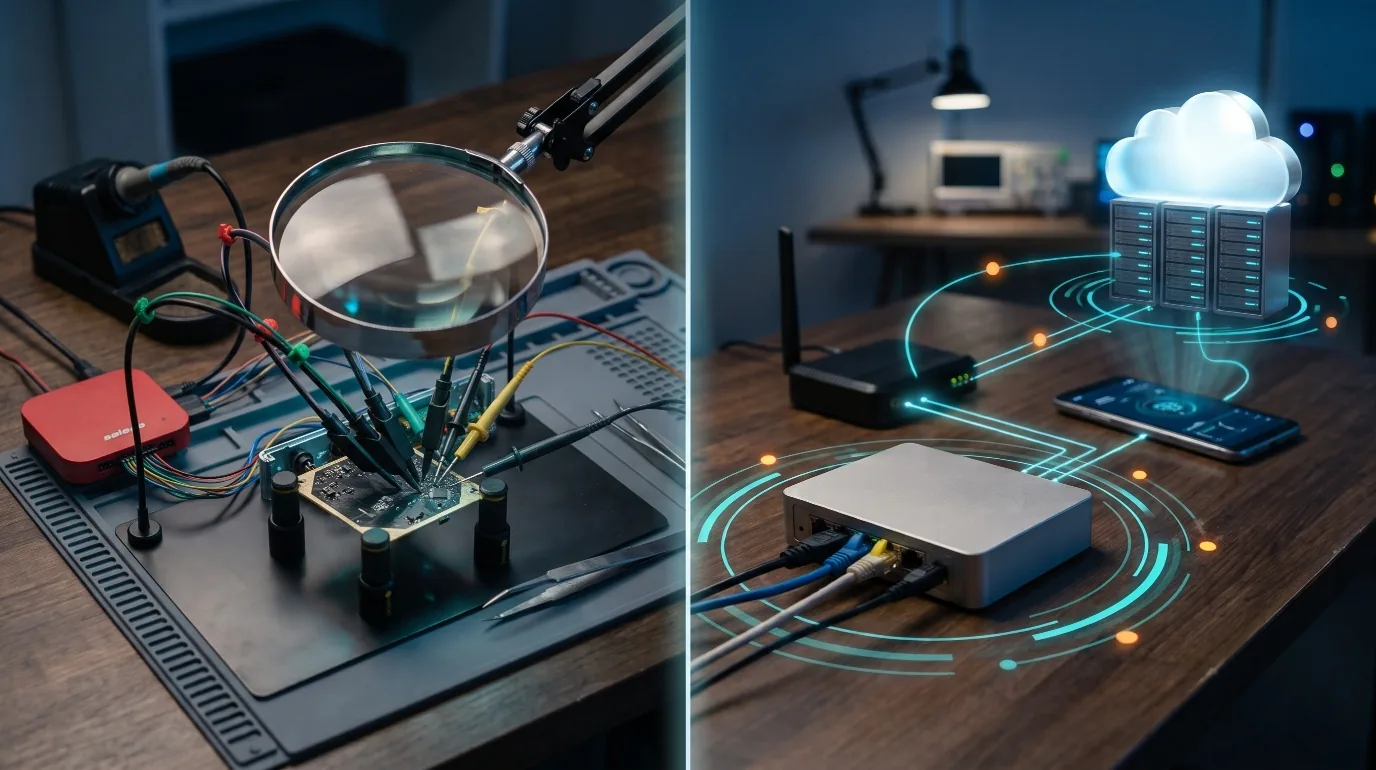
« Nous voulons un pentest IoT de notre produit. » Derrière cette demande, deux clients n’attendent presque jamais la même chose. Le premier veut savoir si l’on peut extraire le firmware de sa carte. Le second veut savoir si un attaquant peut prendre la main sur toute sa flotte depuis le cloud.
Les deux demandes sont légitimes. Elles ne mobilisent ni les mêmes outils, ni les mêmes compétences, ni le même budget. Les confondre au moment du cadrage est la première cause d’audits décevants.
Deux périmètres, une frontière
Le pentest embarqué s’intéresse à l’équipement lui-même. L’auditeur a l’objet entre les mains, l’ouvre, et cherche ce qu’un attaquant peut en tirer avec un accès physique.
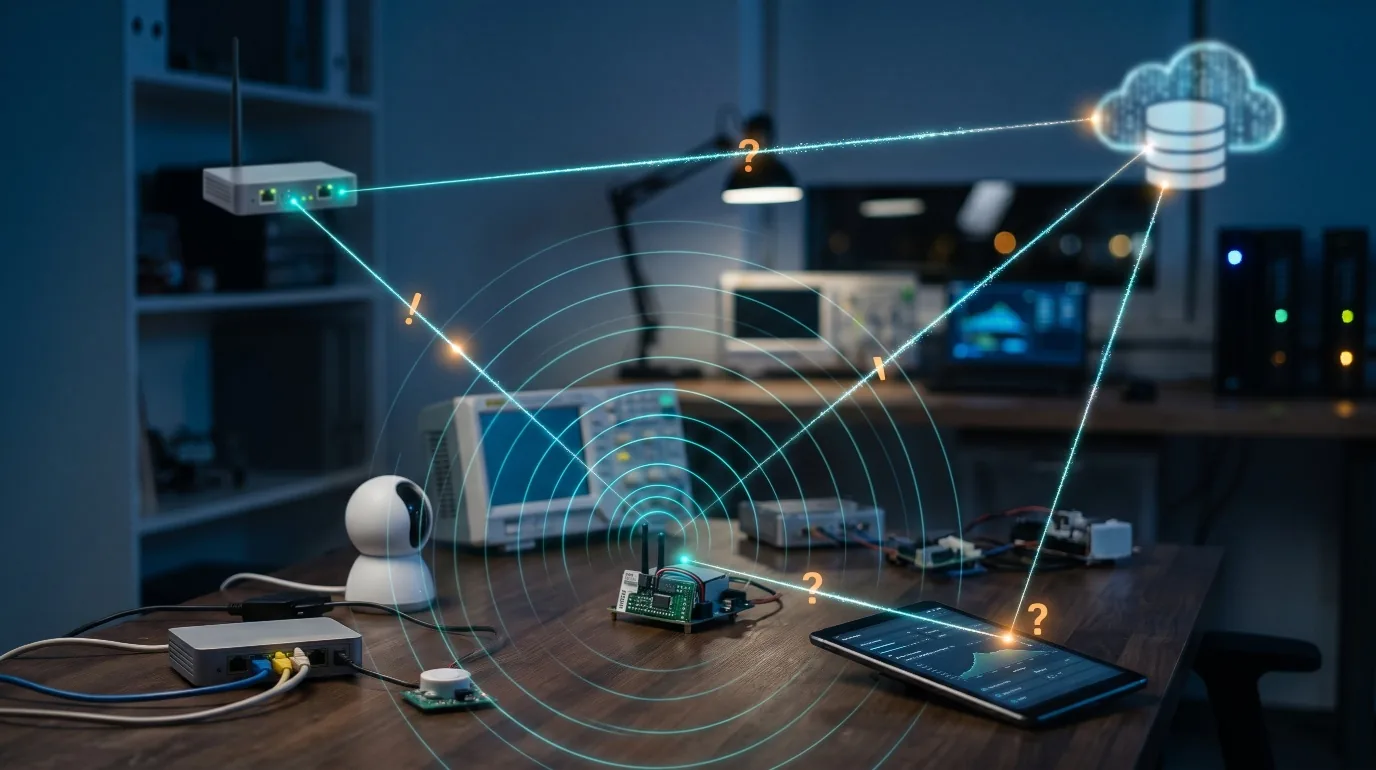
Le pentest IoT s’intéresse à l’objet dans son écosystème. L’équipement n’est qu’un maillon parmi d’autres: liaison radio, passerelle, application mobile, API, plateforme cloud, mécanisme de mise à jour.
La frontière n’est pas étanche. Un secret extrait du firmware (pentest embarqué) sert souvent de point d’entrée vers le cloud (pentest IoT). C’est justement pour cela qu’il faut savoir où l’on place le curseur.
Le pentest embarqué: l’objet sur la table
Ce que l’on teste
- Les interfaces de debug. Un port UART resté actif, un JTAG ou un SWD non verrouillé donnent accès à une console, à la mémoire ou au firmware complet. Voir notre article sur l’UART exposé.
- Les bus internes. I2C et SPI transportent souvent en clair des échanges entre le microcontrôleur et une mémoire, un capteur ou un composant de sécurité.
- Le stockage. Lecture directe d’une mémoire flash ou d’une EEPROM, avec ou sans dessoudage.
- Le firmware. Extraction, analyse statique, recherche de secrets, vérification de la signature et de la chaîne de démarrage. Voir Secrets dans le firmware: trois failles, une même cause.
- Les protections matérielles. Niveau de protection en lecture du microcontrôleur, secure boot, résistance aux perturbations pour les cibles les plus sensibles.
L’outillage
Multimètre, analyseur logique, adaptateur USB vers série, sonde de debug, programmateur de mémoire, station de soudage. Côté logiciel, des outils d’extraction et de rétro-ingénierie.
Le profil
Un auditeur à l’aise avec l’électronique, qui lit une datasheet, repère un composant sur un circuit et comprend une architecture de microcontrôleur.
Le pentest IoT: l’objet dans son écosystème
Ce que l’on teste
- Les liaisons radio. Bluetooth Low Energy, Wi-Fi, LoRaWAN, Zigbee, protocoles propriétaires. Appairage, chiffrement, rejeu, usurpation. Voir notre article sur les faiblesses du Bluetooth Low Energy.
- Les protocoles applicatifs. MQTT, CoAP, HTTP. Authentification du broker, cloisonnement des topics, chiffrement du transport.
- Le cloud et les API. Cloisonnement entre clients, identifiants prévisibles, jetons exposés, escalade d’un équipement vers l’ensemble du parc.
- L’application mobile. Stockage local, secrets embarqués, communication avec l’objet et avec le cloud.
- La mise à jour. Authenticité et intégrité des firmwares distribués, possibilité de retour à une version vulnérable.
- L’enrôlement et le cycle de vie. Provisionnement des identités, révocation, remise à zéro, revente d’un équipement.
L’outillage
Sondes de capture radio, radio logicielle, proxy d’interception, outils de test d’API, environnement d’analyse mobile.
Le profil
Un auditeur capable de passer d’une capture radio à une requête d’API, et de relier une faiblesse locale à un impact sur toute une flotte.
Le comparatif
| Pentest embarqué | Pentest IoT | |
|---|---|---|
| Question posée | Que peut-on tirer d’un équipement que l’on possède? | Que peut-on faire au système à partir d’un point d’entrée? |
| Périmètre | Carte, composants, firmware | Radio, passerelle, mobile, API, cloud, mise à jour |
| Hypothèse d’attaque | Accès physique à l’objet | À portée radio ou à distance |
| Impact typique | Vol de secrets, clonage, modification d’un équipement | Compromission de masse, fuite de données, prise de contrôle à distance |
| Prérequis côté client | Plusieurs exemplaires, dont certains sacrifiables | Environnement de test, comptes, documentation des flux |
| Compétence dominante | Électronique et rétro-ingénierie | Radio, web et architecture |
Lequel choisir?
Votre produit est déployé dans des lieux accessibles au public ou revendu d’occasion. Commencez par l’embarqué. Un attaquant aura l’objet en main, et tout secret partagé entre les équipements devient un risque pour le parc entier.
Votre risque principal est une attaque à distance sur toute la flotte. Commencez par l’IoT, en particulier le cloud, les API et la mise à jour.
Vous préparez une mise sur le marché soumise au Cyber Resilience Act. Les deux sont nécessaires. Les exigences essentielles portent autant sur la protection de l’équipement que sur la sécurité des mises à jour et des communications.
Votre budget ne permet qu’un seul audit. Faites cadrer le périmètre par quelqu’un qui maîtrise les deux. Un audit embarqué qui ignore le cloud, ou l’inverse, donne une image rassurante et fausse.
Dans tous les cas, quatre points doivent figurer dans le cahier des charges: le périmètre exact, le nombre d’équipements fournis, le niveau d’information donné aux auditeurs, et les compétences attendues des intervenants.
Se former et se certifier
Le dernier point est le plus difficile à vérifier. Un auditeur web expérimenté n’est pas automatiquement à l’aise devant un circuit imprimé, et un électronicien ne l’est pas forcément devant une API.
C’est la raison pour laquelle le nouveau parcours de certification DVID propose, après un tronc commun, deux spécialisations distinctes: DVID Embedded Pentest Expert et DVID IoT Pentest Expert. Toutes deux se valident par un examen pratique de 24 heures suivi d’un rapport noté, et se rattachent au profil Penetration Tester du référentiel européen ECSF.
Pour le détail du parcours, voir Certification sécurité IoT: le nouveau parcours DVID. Pour un aide-mémoire des techniques citées ici, voir notre cheatsheet pentest IoT.
Aller plus loin
En savoir plus: https://dvid.eu/fr
Nous contacter: https://dvid.eu/fr#contact
Suivre notre actualité: https://www.linkedin.com/company/dvid/